Am 21. Oktober 2026 hat das PHP-Projekt ein Sicherheitsupdate veröffentlicht, das man ohne Aufschub einspielen sollte. Es schließt zwei kritische Sicherheitslücken, über die Außenstehende unter bestimmten Bedingungen eigenen Code auf dem Server einer Website ausführen können, ganz ohne Passwort. Wenn Ihr Onlineshop oder Ihre Firmenwebsite mit WordPress, WooCommerce, PrestaShop, Magento oder Shopware läuft, läuft sie mit PHP. Wir erklären, was passiert ist, wie wir das Update auf den von uns betreuten Servern eingespielt haben und was Sie diese Woche an Ihrer eigenen Website prüfen sollten.
Was passiert ist
PHP (PHP: Hypertext Preprocessor) ist die Programmiersprache, auf der WordPress und alle eben genannten Shopsysteme aufbauen. An diesem Tag erschienen die Versionen 8.5.12, 8.4.27, 8.3.36 und 8.2.35. Sie beheben zwei Schwachstellen mit den Kennungen CVE-2026-109618 und CVE-2026-109619. CVE (Common Vulnerabilities and Exposures) ist der öffentliche Katalog, der jeder bekannten Sicherheitslücke eine eindeutige Nummer gibt.
Beide Lücken können laut PHP ( offizielle Sicherheitsmeldung) eine Remote-Codeausführung ohne Anmeldung ermöglichen, auf Englisch kurz RCE (Remote Code Execution). Einfach gesagt: Ein Angreifer könnte Befehle auf Ihrem Server ausführen, ohne sich einzuloggen. Gefährdet sind laut der Meldung alle PHP-Installationen, die Webanfragen beantworten. Am höchsten ist das Risiko bei Servern mit Apache und mod_php, denn dort gibt es bereits einen nachgewiesenen Angriff, der greift, bevor der Code der Website überhaupt läuft. Die Release-Ankündigung zu PHP 8.4.27, um ein Beispiel zu nennen, bezeichnet die Version als Sicherheitsrelease und empfiehlt allen Nutzern dieses Zweigs das Update.
Die Schwere wird mit dem CVSS (Common Vulnerability Scoring System) gemessen, einer Skala von 0 bis 10. Beide Lücken erreichen in Version 4 dieser Skala 9,2 Punkte, also den kritischen Bereich. Die PHP Foundation berichtet , dass die beiden CVE-Nummern am 20. Oktober mit einer falschen Bewertung von 10,0 in Foren und sozialen Netzwerken kursierten. Deshalb wurde die Veröffentlichung um einen Tag vorgezogen, auf den 21. Oktober um 14:00 Uhr koordinierter Weltzeit (UTC). Technische Details sind nicht durchgesickert. Das niederländische Nationale Zentrum für Cybersicherheit (NCSC-NL, Nationaal Cyber Security Centrum) führt eine Übersichtsseite namens php2shell mit der betroffenen Software und dem Stand bei den einzelnen Herstellern.
Warum das WordPress-Dashboard hier nicht hilft
Wie Wordfence, eines der bekanntesten Sicherheitsunternehmen rund um WordPress, betont, liegt der Fehler in PHP selbst und nicht in WordPress, einem Plugin oder einem Theme. Deshalb beheben ihn die automatischen WordPress-Updates nicht: PHP wird auf dem Server aktualisiert. Liegt Ihre Website bei einem Managed-Hosting-Anbieter, ist das dessen Aufgabe. Läuft sie auf einem eigenen Server oder einem VPS (virtueller privater Server), ist es die Aufgabe der Person, die ihn verwaltet. Und wenn diese Aufgabe niemandem zugewiesen ist, ist sie mit hoher Wahrscheinlichkeit noch offen.
Wie wir das Update eingespielt haben
Noch am Tag der Veröffentlichung, 3 Minuten danach, hatten wir bereits alle von uns betreuten Server aktualisiert. Wir haben PHP 8.2, 8.3, 8.4 und 8.5 auf die korrigierten Versionen gebracht und im selben Wartungsfenster auch nginx, den Webserver, OpenSSL, die Bibliothek für verschlüsselte Verbindungen, und die übrigen Systembibliotheken mit ausstehenden Updates aktualisiert. Danach haben wir die Dienste neu gestartet und geprüft, dass alle Websites einwandfrei antworten.
Wir erzählen das nicht, um mit Tempo zu glänzen. Dass wenige Minuten reichten, liegt an drei Dingen, die schon vor der Meldung erledigt waren: Die Server liefen mit PHP-Versionen, die noch Support haben, wir wussten, welche Version jede Website nutzt, und der Ablauf für Updates war erprobt. Fehlt einer dieser drei Punkte, kann dasselbe Update Tage dauern oder lässt sich gar nicht einspielen.
Das Wichtigste: Versionen ohne Support
Korrigierte Versionen hat das PHP-Projekt nur für PHP 8.2, 8.3, 8.4 und 8.5 veröffentlicht. Die offizielle Meldung stellt klar, dass PHP 8.1 und ältere Versionen keine Updates mehr vom PHP-Projekt erhalten. Wegen der Schwere der Lücken hat das PHP-Sicherheitsteam minimale Patches für 7.4, 8.0 und 8.1 bereitgestellt, gedacht für alle, die PHP selbst kompilieren, und einige Paketquellen von Distributionen haben sie für ihre Pakete angepasst. So hat das Repository von Remi Collet, der die PHP-Pakete von Fedora und Red Hat betreut und dessen Repository auch unter AlmaLinux und Rocky Linux weit verbreitet ist, die Korrektur dieser beiden Lücken am 21. Oktober für PHP 7.4, 8.0 und 8.1 veröffentlicht.
Nutzt Ihre Website also eine alte Version, hat Ihr Anbieter vielleicht einen angepassten Patch eingespielt. Garantiert ist das aber nicht: Es hängt davon ab, woher das PHP auf Ihrem Server stammt und ob jemand es aktualisiert hat. Und selbst dann bleiben diese Versionen ohne offiziellen Support, sodass es für die nächste Lücke womöglich keine Korrektur gibt. Lassen Sie das prüfen und planen Sie den Umstieg.
Die offizielle Liste der Versionen ohne Support nennt die Daten: PHP 8.1 hat den Support am 31. Dezember 2025 verloren, PHP 8.0 am 26. November 2023 und PHP 7.4 am 28. November 2022. In der Praxis heißt das: Läuft Ihre Website mit PHP 7.x, 8.0 oder 8.1 und kümmert sich niemand um den Server, ist sie diesen beiden Lücken heute sehr wahrscheinlich ausgesetzt, und bei jeder neuen Lücke hängt sie davon ab, dass jemand die Korrektur anpasst.
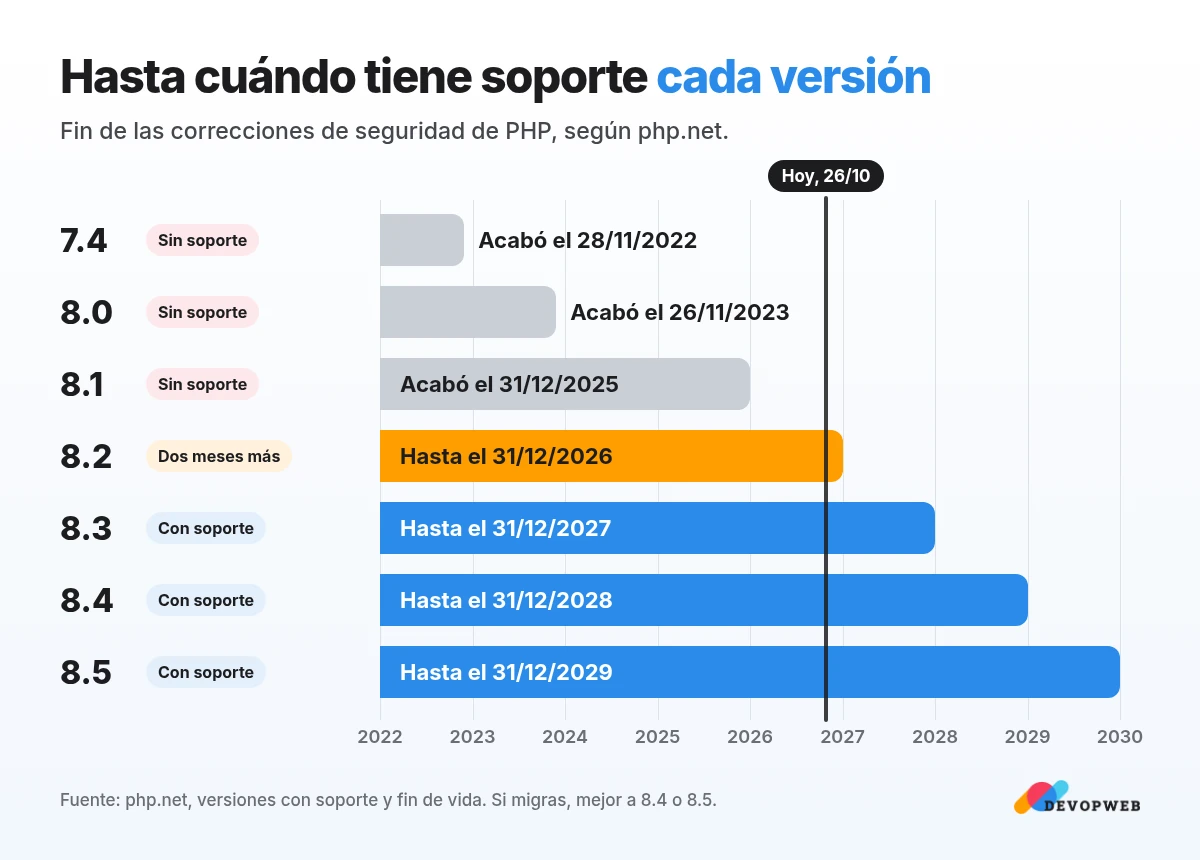
Ein weiteres Datum sollten Sie sich notieren, und zwar aus der Tabelle der unterstützten Versionen: PHP 8.2 bekommt nur noch bis zum 31. Dezember 2026 Sicherheitskorrekturen, also noch zwei Monate lang. PHP 8.3 erhält sie bis zum 31. Dezember 2027, 8.4 bis Ende 2028 und 8.5 bis Ende 2029. Wenn ohnehin ein Umstieg ansteht, lohnt sich der direkte Wechsel auf 8.4 oder 8.5.
Was Sie mit Ihrer Website tun sollten
- Prüfen Sie, welche PHP-Version sie nutzt. In WordPress finden Sie die Angabe unter Werkzeuge, Website-Zustand, Reiter Bericht, Abschnitt Server, so wie Wordfence es beschreibt. Bei anderen Systemen steht sie meist im Kundenbereich des Hostings.
- Vergleichen Sie sie mit den korrigierten Versionen: 8.5.12, 8.4.27, 8.3.36, 8.2.35 oder neuer. Stammt Ihr PHP aus den Paketen einer Linux-Distribution, ändert sich die Versionsnummer nach dem Patch eventuell nicht. Lassen Sie es sich in diesem Fall vom Anbieter bestätigen.
- Hat Ihre Version noch Support, ist aber nicht aktuell, bitten Sie Ihren Hoster oder die Person, die den Server verwaltet, um das Update, mit einer vorher erstellten Sicherung.
- Hat Ihre Version keinen Support mehr, fragen Sie Ihren Anbieter, ob er den angepassten Patch eingespielt hat, und planen Sie auch dann den Umstieg auf eine aktuelle Version. Vorher muss geprüft werden, ob Theme, Plugins und individuelle Entwicklungen damit funktionieren, und zwar auf einer Kopie der Website, nicht direkt im laufenden Shop.
- Halten Sie schriftlich fest, wer sich ab jetzt um diese Updates kümmert, damit die nächste Sicherheitsmeldung nicht davon abhängt, dass jemand daran denkt.
Unsere Empfehlung
Erledigen Sie die Prüfung aus Punkt 1 noch heute, sie dauert ein paar Minuten. Ist Ihre Version aktuell, ist alles in Ordnung. Ist sie es nicht, oder stellen Sie fest, dass niemand für diese Aufgabe zuständig war, ist jetzt ein guter Zeitpunkt, das in Ruhe zu klären, bevor die nächste Meldung kommt. Mit unserem Service für Wartung und Wachstum sorgen wir dafür, dass Websites nach dem Start schnell und sicher bleiben, und dazu gehört ein aktueller Server.
Wissen Sie, mit welcher PHP-Version Ihre Website läuft?
Fordern Sie unseren kostenlosen Website-Check an: Wir prüfen Ihre PHP-Version und ob sie aktuell ist, und innerhalb von 24 Stunden erhalten Sie per WhatsApp 3 konkrete Empfehlungen, unverbindlich.